2025年11月,《网络安全技术 生成式人工智能服务安全基本要求》(GB/T 45654-2025)正式实施,这套标准构建了“数据-模型-运营”全生命周期安全框架,对训练数据管控、模型安全、运营风控等提出明确规范。这意味着,AI产业正式从“重创新、轻治理”的阶段,迈入“发展与安全并重”的新阶段。
但标准落地只是第一步,真正的挑战在于“人”——谁来把纸面上的规范,变成企业可执行的AI安全管控体系?
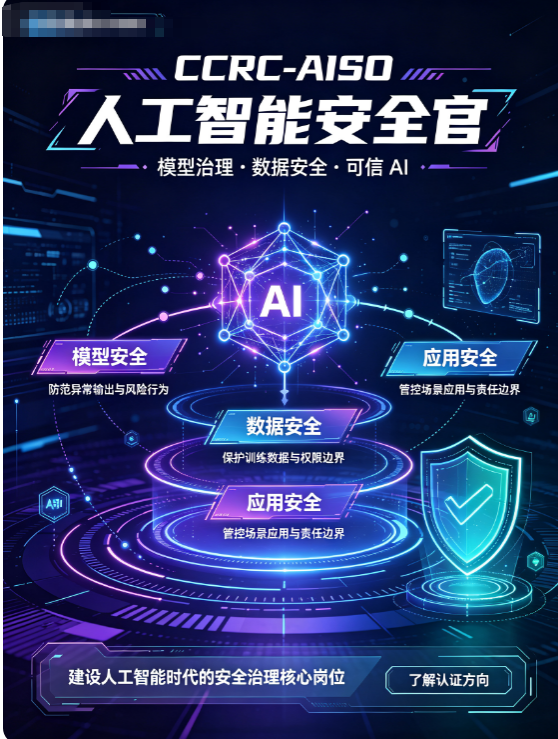
答案指向一个正在成型的人才方向:人工智能安全官(CCRC-AISO)。作为面向AI安全治理领域的专业能力提升体系,它紧扣AI治理框架要求,聚焦人工智能安全治理体系构建、AI全生命周期风险管理、AI系统安全防护与智能运营、AI伦理与可信治理等核心能力。
与传统岗位相比,人工智能安全官的能力模型有三个显著特点:
一是全周期视角——覆盖AI从数据采集、模型训练、部署推理到运营迭代的完整链路,而非只盯某一个环节;
二是技术+合规双轮驱动——既要懂数据投毒、对抗样本等攻击原理,也要熟悉训练数据合规、算法备案、生成内容标识等合规要求;
三是场景化落地能力——能结合金融、通信、互联网等不同行业的业务特点,搭建适配的AI安全管控体系。
从首批获证人员的行业分布也能看出端倪:金融、通信、互联网等数据密集、合规要求高的行业,已经成为AI安全人才需求的先行区。未来,随着AI向更多传统行业渗透,这类复合型人才的缺口还将持续扩大。
CCRC-AISO人工智能安全官认证办理
聚鑫汇
马老师135-2173-0416/丁老师135-2209-4648
对于企业而言,提前布局AI安全治理能力,不只是满足合规要求的“必答题”,更是AI业务长期稳定发展的“护城河”。而培养和储备具备AI安全治理体系构建能力的专业人员,将是企业AI战略中不可或缺的一环。
标签:人工智能安全官 CCRC-AISO AI治理 生成式AI安全 企业合规 数字化转型