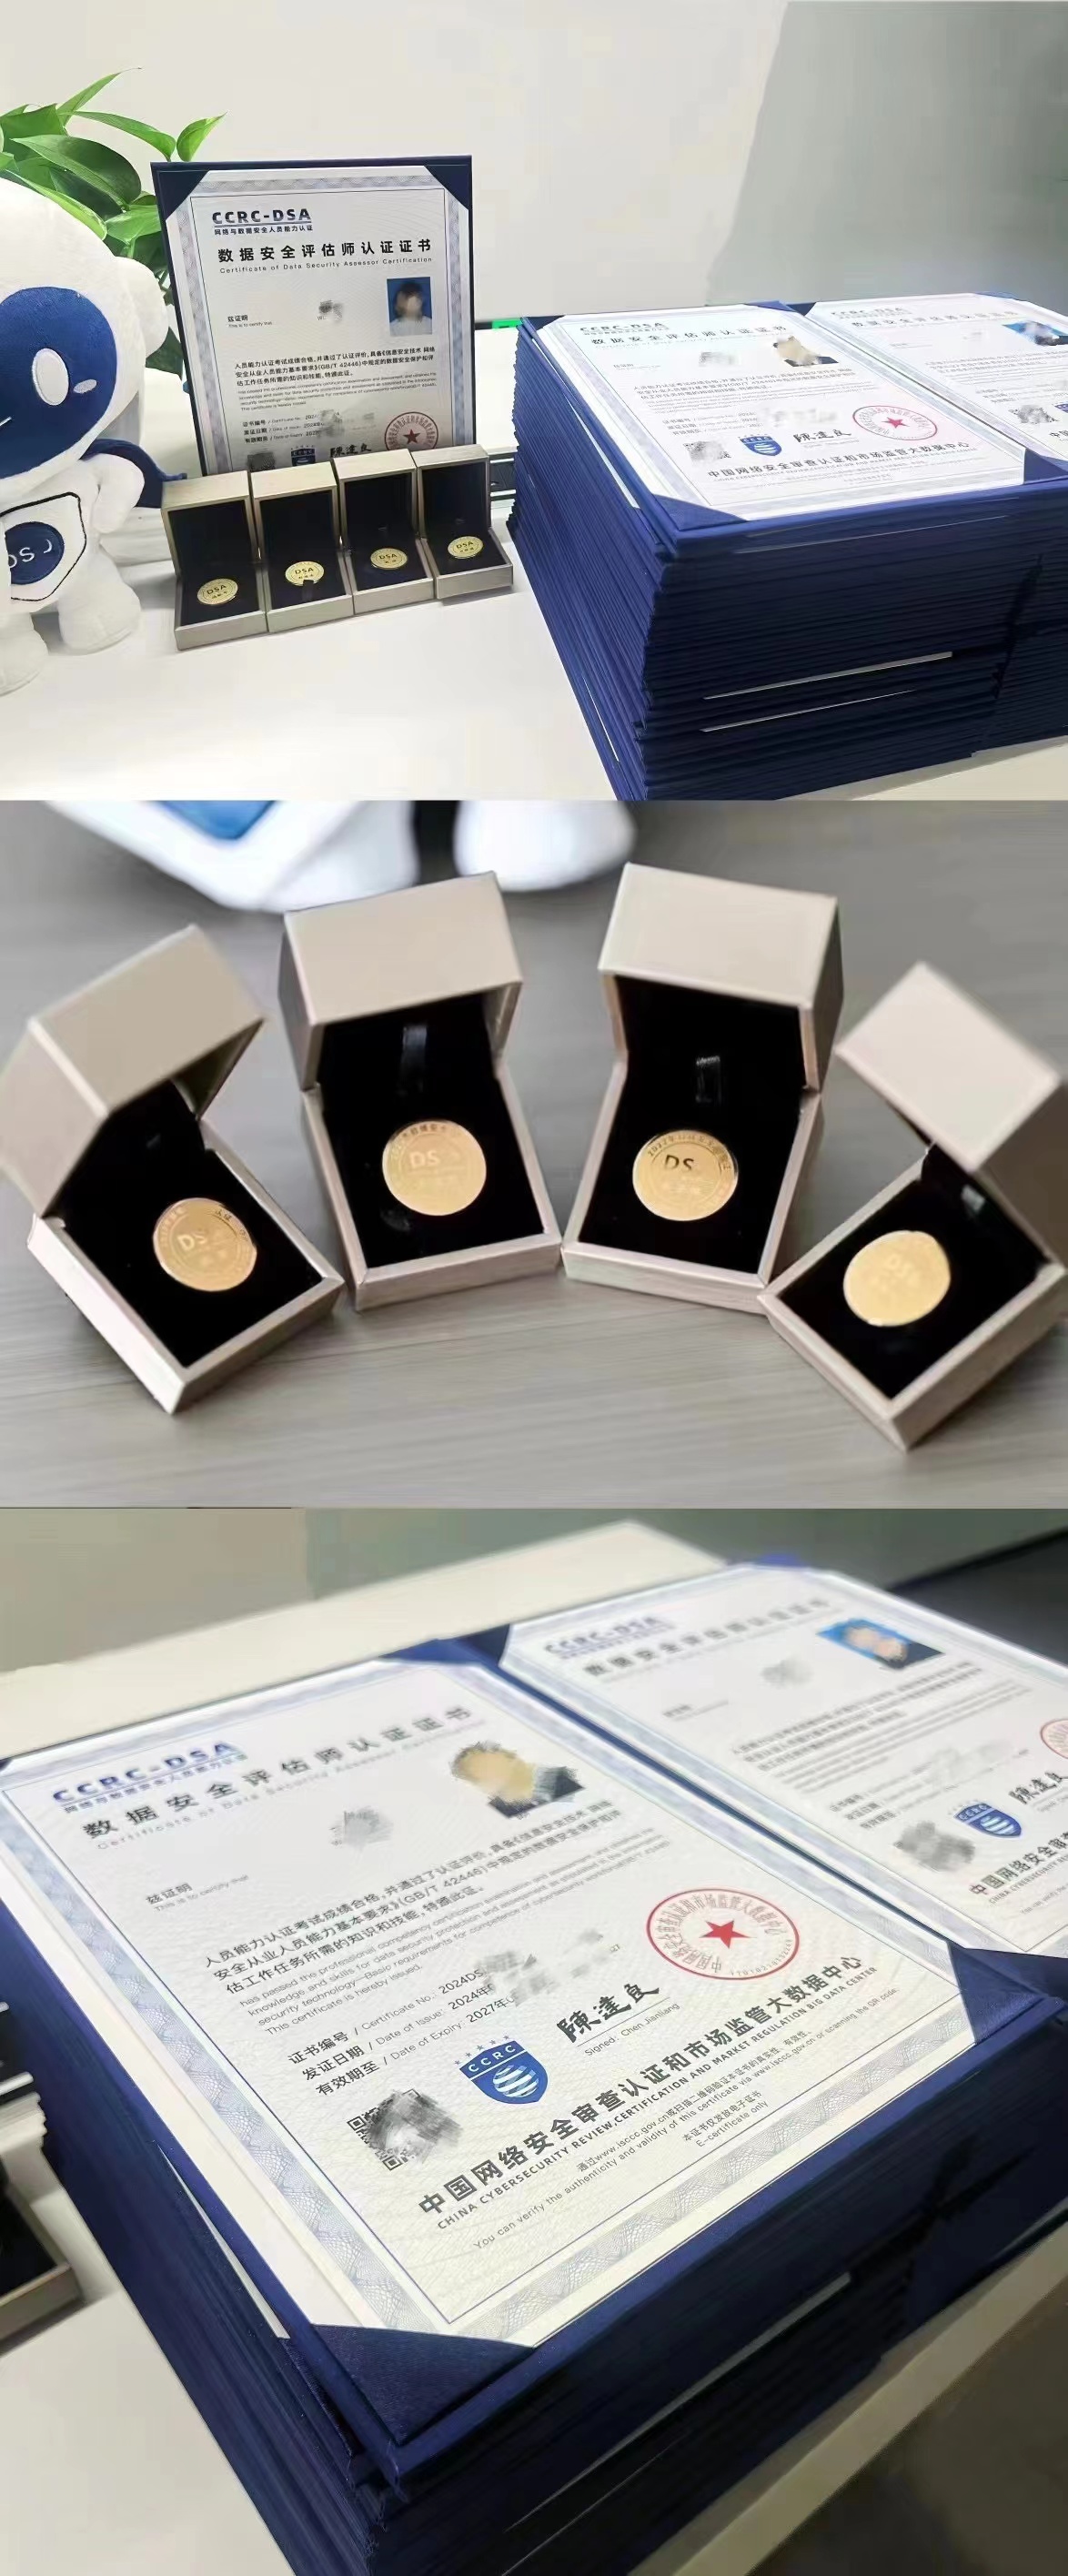
数据变成生产资料之后,企业面对的不是单点技术题,而是体系化治理题。业内常提到的两个学习方向——数据安全官与数据安全评估师,本质是在补两套不同的能力。
这两年,"数据"在企业里的分量越来越重。用户行为、交易记录、设备日志、供应链信息……一边是业务离不开,一边是泄露、滥用、越权访问的风险随时可能冒头。
很多管理者有一个误解:上了加密、加了权限、买了安全设备,数据就安全了。
但真实场景里,问题往往出在"没人统筹"和"没人体检"上。
一、一类人负责"搭框架":把安全写进业务流程
企业内部需要有人站在全局视角回答几个问题:
哪些数据算重要资产?怎么分类分级?
采集、传输、存储、使用、共享、销毁,每个环节谁负责?
业务高速扩张时,安全策略怎么同步?
这类角色偏"总设计师",关注的是管理体系、治理框架、合规边界、安全运营机制。业内把这类能力路径叫做"数据安全官"方向(常看到的简称 CCRC-DSO)。
它不等于只懂技术,更接近"懂业务 + 懂法律要求 + 懂安全架构"的复合岗位。适合管理者、数据安全负责人、合规负责人去补齐认知地图。
二、一类人负责"做体检":把风险摊在桌面上
框架搭好之后,还需要有人定期排查:
系统里哪里有暴露面?
某项数据处理活动合不合规?
风险等级多高,先修哪一处?
这类角色像企业的"安全医生",做的是风险评估、检测验证、标准对照、报告输出。对应常被提及的"数据安全评估师"方向(CCRC-DSA)。
它更偏技术评估和咨询能力,适合安全工程师、审计人员、咨询顾问、风险分析师往深了走。
三、两者不是替代关系,是配合关系
可以用一个通俗类比:
数据安全官 = 城市规划师,决定整体安全蓝图;
数据安全评估师 = 建筑质检员,定期排查每栋楼的结构隐患。
企业成熟的数据安全体系,通常是"有人画地图,有人测路况"。
四、普通从业者该怎么看待这两个方向
不用一开始就把目标定成"拿什么头衔"。更靠谱的路径是:
做管理/业务侧 → 先补治理框架 + 合规逻辑;
做技术/审计侧 → 先补评估方法 + 标准落地;
两个方向的知识有交叉,学一个会反哺另一个。
数据要素时代,企业缺的不再是"会装防火墙的人",而是"看得懂数据流向、说得清风险、搭得出机制"的人。
小结:数据安全不是单一岗位的事,而是一种组织能力。了解 DSO 与 DSA 的差异,本质是看清自己该补哪块认知。
标签
数据安全 / 企业治理 / 隐私保护 / 职场成长 / 数字化
数据安全官 CCRC-DSO、数据安全评估师 CCRC-DSA、企业数据治理、数据安全评估、数据分类分级
CCRC-DSA数据安全评估师,CCRC-DSO数据安全官,授权认证办理
聚鑫汇
马老师13521730416
丁老师13522094648