如果你问十年前的审计在做什么:翻凭证、对合同、抽样本。
现在再看头部企业和大型机构的审计岗,画风变了。
他们可能在看:
这个系统的权限矩阵合不合理;
云上操作日志有没有断点;
模型决策是不是有偏差;
第三方接口有没有超范围拿数据。
审计正在从“事后查错”走向“事前问诊”。
业内把这叫数字化审计的跃迁,大概分三层:
第一层:会看流程
传统内审能力,懂业务、懂财务、懂内控。
第二层:会用工具
能跑SQL、看日志、建分析模型,从抽样变成全量扫描。
第三层:会做治理判断
不只说“这里错了”,而是能回答:
系统建设值不值?风险可控不可控?业务创新和安全怎么平衡?
这也是为什么“信息系统审计”这个词开始频繁出现在招采、金融、医疗、交通、能源这些行业里。
不是因为大家突然爱学习了,
而是系统一旦出事,就不是账错一笔,而是数据错一片。
一个合格的现代审计者,知识结构上要补三块:
技术底色:知道系统怎么建、权限怎么给、日志怎么留;
业务感知:懂采购、营销、供应链里真正的利益节点;
合规语言:能把法律风险翻译成可检查的控制点。
这三块缺一块,审计结论就容易悬空。
比如只懂技术的人,可能查出“管理员权限过大”,但说不清业务影响;
只懂财务的人,能看到异常交易,但进不到系统里验证原因;
只懂法律的人,写得下制度,却验证不了系统有没有执行。
所以新一代审计人才培养,重点不是“学个新名词”,
而是把审计思维 + 数字工具 + 治理视角拧在一起。
对普通职场人来说,这条路径也值得关注:
不管你在财务、IT、合规、运营哪个口,只要开始理解“系统里的控制逻辑”,稀缺度就会上来。
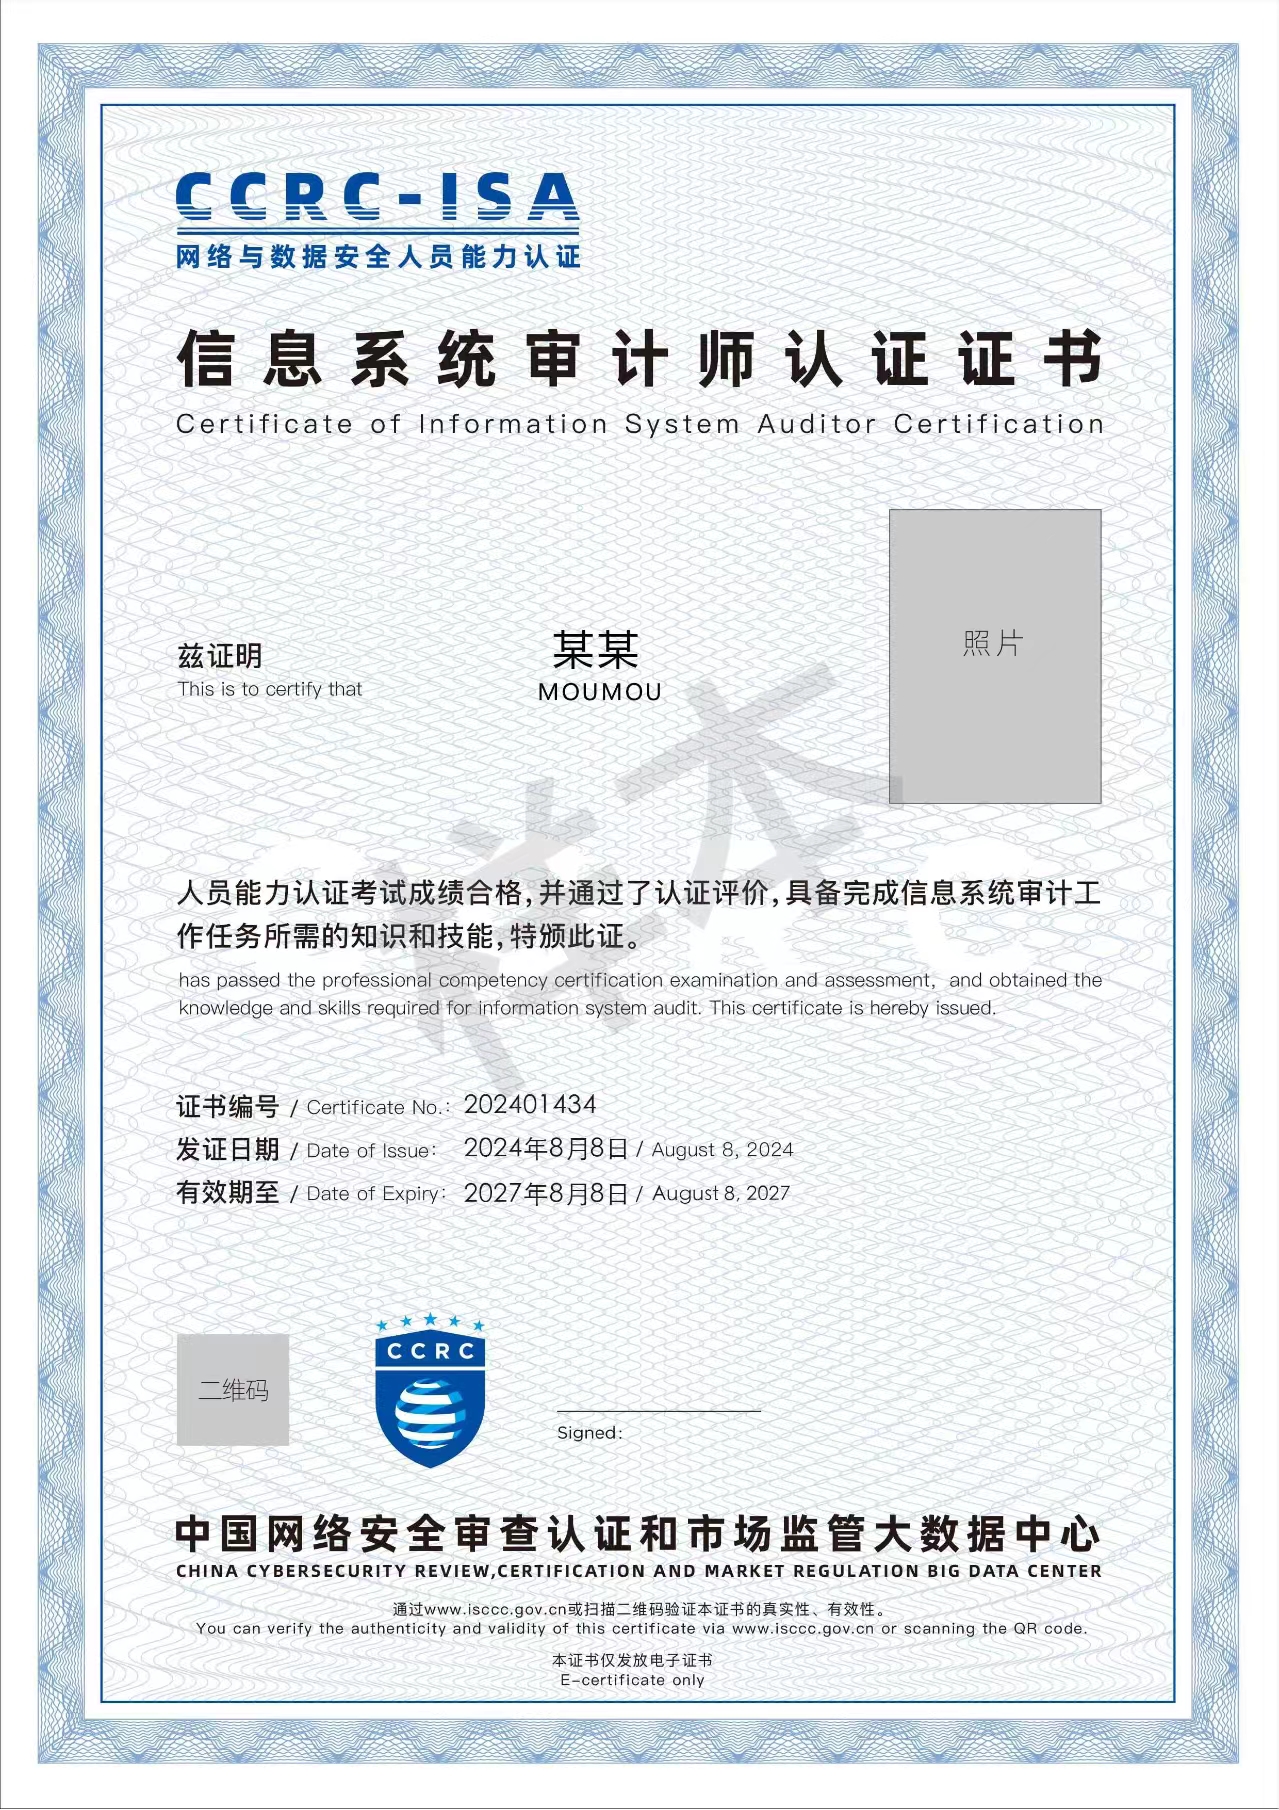
CCRC-ISA信息系统审计师,授权认证单位,聚鑫汇
马老师13521730416
丁老师13522094648
未来企业不缺会点鼠标的人,
缺的是能站在系统背后问:
“这个设计,经不经得起审计?”
审计的下一个十年,不是代替人,而是让人看得更深。