很多做产品、运营、法务和安全的朋友都会遇到一类问题:用户注册要填哪些字段才合理,画像推送要不要做影响评估,敏感信息怎么留痕,委托第三方处理时如何证明自己尽到了审查义务。与其上线后被投诉、被抽查、再返工,不如在需求阶段就把“个人信息保护影响评估”做成固定动作。
一、哪些场景必须做影响评估
按照个人信息保护相关法律规定,处理敏感个人信息、用信息进行自动化决策、委托或对外提供、公开信息、跨境提供等场景,都建议事前开展影响评估并留存记录。 大型平台若上线自动化决策、敏感信息相关功能,还应根据后续管理要求评估并报备,相关记录按场景保存一定期限。
二、评估主要看三件事
目的与方式是否合法、正当、必要:比如位置、通讯录、相册权限是否对应具体功能,能不能用更少数据完成同样服务。
对个人权益的影响与安全风险:包括误用、泄露、被关联识别、被二次营销等。
保护措施是否匹配风险:加密、访问控制、日志审计、最小授权、第三方准入、应急关停机制是否落地。
三、企业落地可照这套流程
建清单:先盘点收集字段、业务目的、共享对象、留存周期;
做风险分级:敏感信息、未成年人信息、自动化拒贷/拒单/推荐排序归高风险;
出评估报告:写清处理目的、必要边界、风险点、整改责任人和复评时间;
留档案:影响评估报告和过程记录按规定年限保存,便于内部复盘与外部检查;
做培训:法务、产品、研发、运营、安全共同建立“隐私设计”意识,避免只靠单人补材料。
CCRC-PIPA个人信息保护评估师认证办理聚鑫汇
马老师135-2173-0416
丁老师135-2209-4648
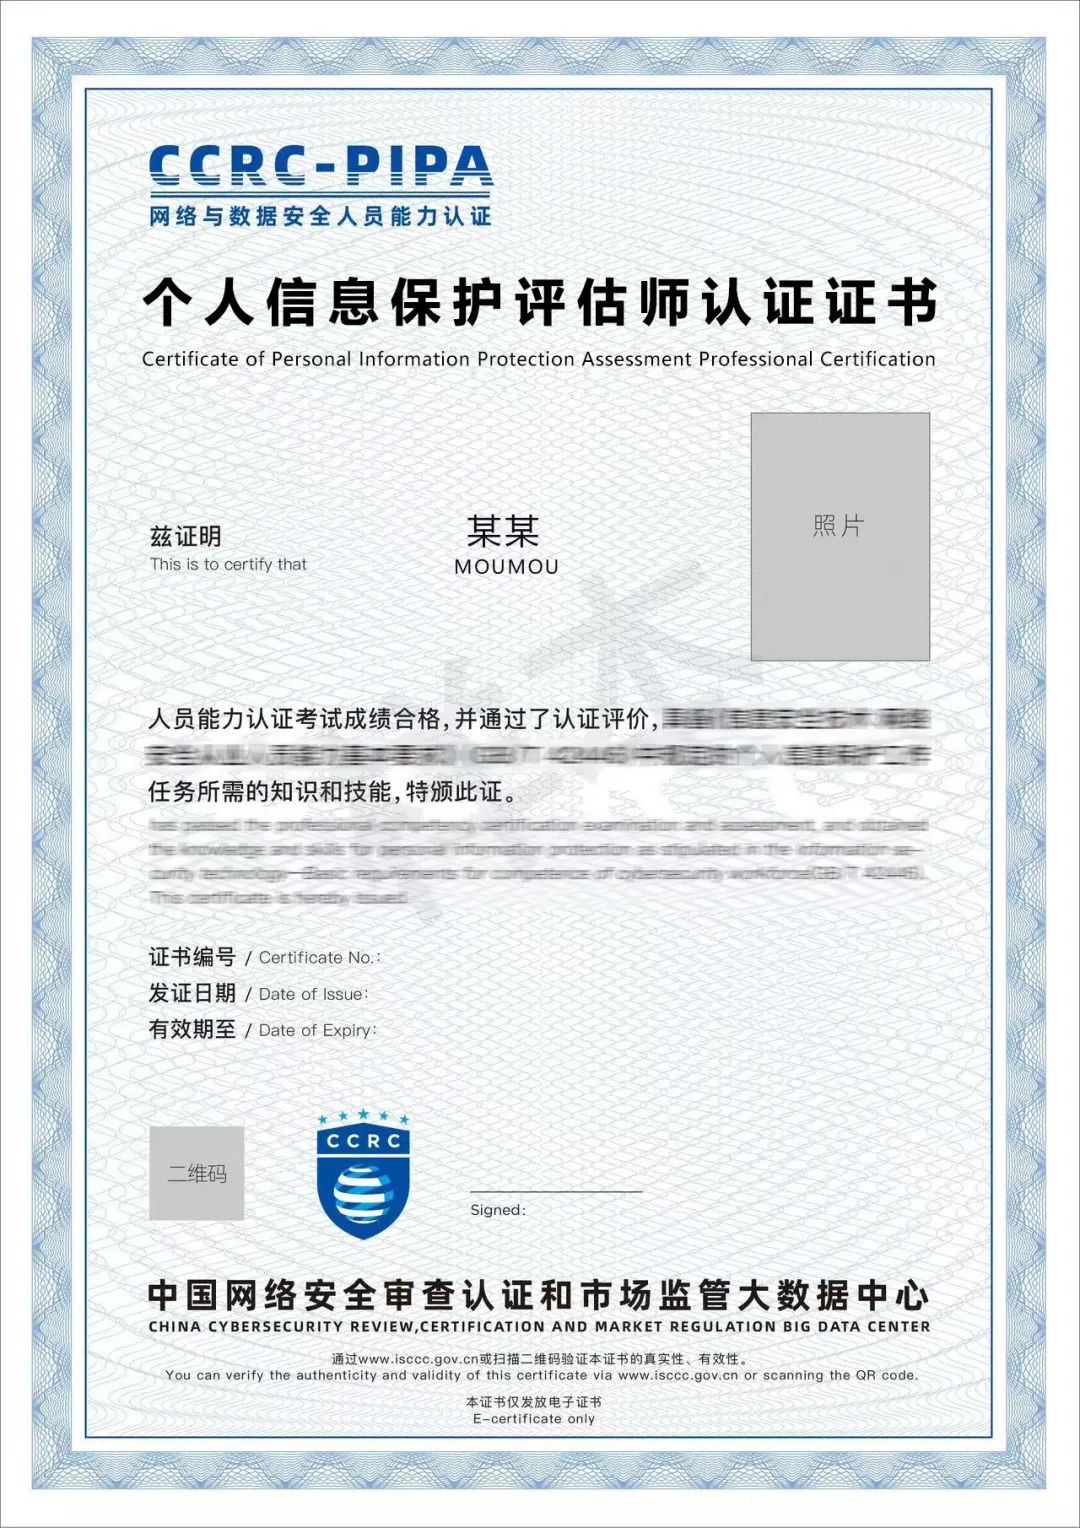
如果团队准备系统建立评估能力,可关注个人信息保护评估相关课程与人员能力体系,重点学法律基础、GB/T标准、影响评估、合规审计和案例演练;参加培训前确认机构提供正式培训协议,明确课时、内容、考核方式和补学规则,不轻信“包过”“直出”类承诺。